
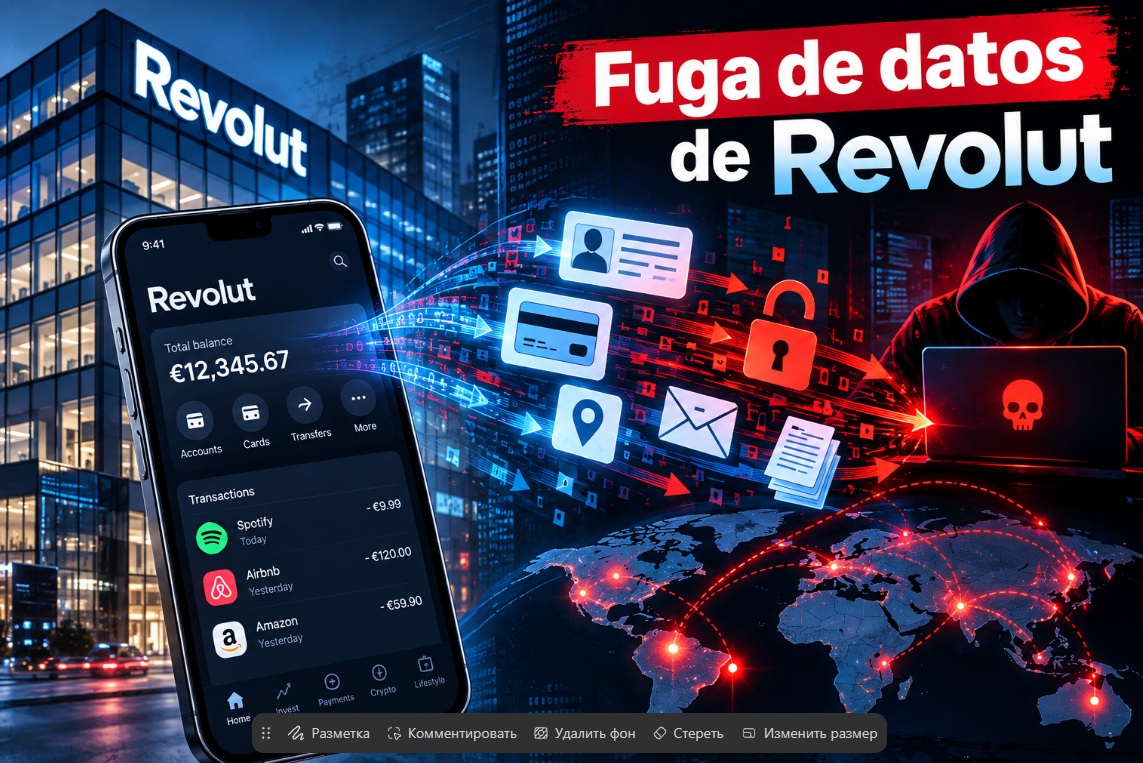
Revolutのデータ漏洩は、世界中の何百人もの顧客に潜在的に危険な影響を及ぼす深刻なサイバーインシデントへと発展した。世界中で8,000万人以上が利用する英国のフィンテック企業は、サイバー詐欺師が本物の政府ドメインのメールアドレスを利用して偽のデータ要求を送信した結果、第三者が機密情報を入手したことを確認した。
第三者の手に渡った情報には、住所、氏名、生年月日、メールアドレス、電話番号が含まれている。被害を受けた顧客への通知を調査・分析した結果、パスポートや運転免許証のコピー、本人確認用の自撮り写真、銀行取引明細書、IBAN、出金記録、およびビットコイン取引を含む取引履歴が流出した可能性があることが示唆されている。
同社は本件をFCA、情報コミッショナー事務所、法執行機関、およびデータ保護当局に報告したが、このレベルの金融サービスにとって、これは単なる「個人データの漏洩」にとどまらない。書類、住所、電話番号、取引履歴が組み合わさることで、その後のフィッシング、仮想通貨の盗難、なりすまし、および仮想通貨ウォレットを含む標的型金融攻撃のための「足掛かり」が形成される。
Revolutの説明によると、ソーシャルエンジニアリングの手法を用いて、攻撃者が従業員に対し、詐欺的な要求を公的機関からの正当な要求であると信じ込ませる手口が成功したとのことです。同社は自社のデータベースへの侵入や顧客資金の流出については言及しておらず、被害者の数を「限定的/極めて限定的」と説明しているものの、メディアの報道によると、680人の顧客が不正なメッセージを受け取ったという。
Revolutはこの事件を「外部によるなりすまし詐欺(external impersonation scam)」と説明し、攻撃の背後にいるとされる人物から直接の連絡や身代金要求は受けていないと強調しているが、 しかし、一部のメディアは、犯行グループが6,000 XMR(要求時点でのレートで約300万ドル)を要求し、支払わなければ機密情報を犯罪組織に引き渡すと脅迫したと報じている。
また、被害者の一人が、自身のデータを保有していると主張する人物から、その削除と引き換えに5万ドルを要求されたと述べた事例も報告されている。
仮想通貨の痕跡があるとはいえ、この事件の主な脅威は、口座からのビットコインの盗難ではなく、犯罪者が書類、銀行口座情報、取引履歴を入手した場合、これらのデータを利用して、極めて説得力のある個人を標的とした攻撃を仕掛ける可能性があるという点にある。
世界的な金融業界にとって、Revolutの機密情報漏洩事件は警鐘となった。現代のフィンテックは、必ずしも技術的に破られる必要はなく、システムを詐欺師を信用させるだけで十分なのである。つまり、最も脆弱な部分はサーバーやアルゴリズムではなく、人間である可能性がある。Revolutの場合、偽の政府機関からの要求に対する信頼こそが攻撃の起点となり、顧客にとってはその影響がはるかに長く続く可能性がある。